Sacha Dodane, éditeur d'oubli.me : avis et enquête sur des audits aux résultats fabriqués
AuditOSINT est né de l'analyse d'oubli.me. En septembre 2026, nous avons étudié ce site pour comprendre le marché de l'audit de données personnelles. Nous y avons trouvé un service dont les résultats étaient en partie écrits d'avance dans son code, et c'est ce constat qui a fixé notre propre règle : un audit doit pouvoir répondre « rien trouvé ». Voici ce que nous avons constaté, daté, sourcé et vérifiable.
En bref
- Oubli.me vendait des audits d'empreinte numérique dont une partie des résultats était écrite d'avance dans le code du site. Une adresse absente de toute fuite recevait quand même « 9 éléments d'exposition », tous inventés.
- Le SIRET de ses mentions légales, 913 485 729 00018, n'existe pas. Le nom et l'adresse affichés désignent l'entreprise individuelle de M. Sacha Dodane, SIREN 947 674 552, SIRET actif 947 674 552 00023.
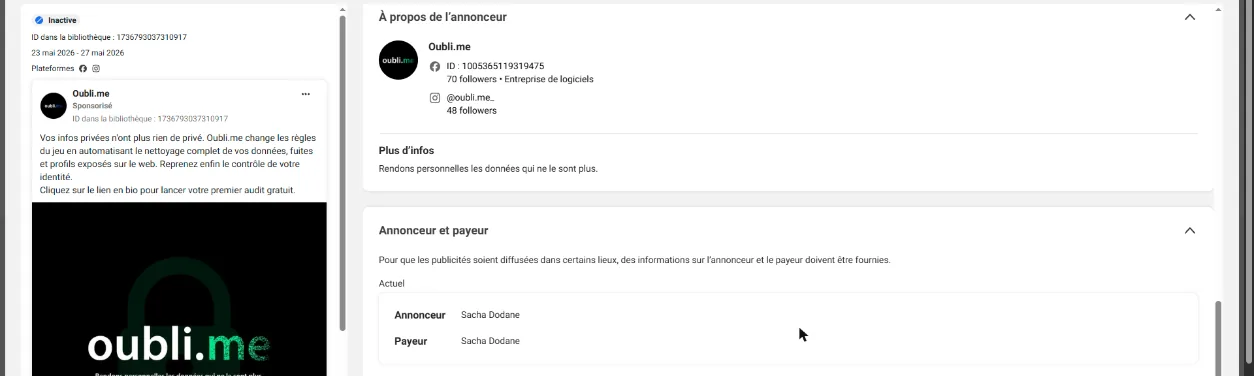
- La bibliothèque publicitaire de Meta désigne Sacha Dodane comme annonceur et payeur des publicités d'oubli.me, diffusées de janvier à août 2026.
- La page de reconnaissance faciale montrait aux non-abonnés un résultat écrit d'avance : « 3 correspondances trouvées », dont une « très probable » sur un forum pour adultes dont le nom de domaine n'a jamais été enregistré.
- Le compteur d'audits, la note de 4,9 sur 5 et les notifications de clients étaient calculés ou tirés au hasard, pas mesurés.
- Le 30 octobre 2026, oubli.me affiche « Ce site est fermé. » L'entreprise qui l'éditait est toujours active au registre.
Pourquoi publier une enquête sur un site fermé ?
Parce qu'un site comme oubli.me se monte en quelques jours, se ferme en une minute, et peut rouvrir sous un autre nom. Ce qui protège le public, ce n'est pas la fermeture d'un site, c'est de savoir reconnaître la méthode, et la personne qui l'a employée.
Qui éditait oubli.me ?
Les mentions légales d'oubli.me désignaient comme exploitant M. Sacha Dodane, micro-entreprise à Strasbourg, avec le SIRET 913 485 729 00018. Ce numéro n'existe pas.
Un SIRET comporte une clé de contrôle : ses chiffres doivent passer un calcul appelé algorithme de Luhn. Celui-ci échoue. Aucun établissement français ne peut donc porter ce numéro, et l'annuaire officiel des entreprises ne renvoie d'ailleurs aucun résultat.
Le vrai numéro existe pourtant. Le nom et l'adresse publiés étaient exacts : ils correspondent mot pour mot à une entreprise inscrite au registre. Seul le SIRET était faux.
Cette entreprise n'est pas une société au sens du droit. C'est une entreprise individuelle : elle n'a pas de personnalité juridique distincte de celle de son dirigeant, M. Sacha Dodane, SIREN 947 674 552.
| Affiché sur oubli.me | Registre officiel (30/10/2026) | |
|---|---|---|
| Exploitant | Sacha Dodane | Entreprise individuelle de M. Sacha Michel Narcisse Dodane |
| Naissance du dirigeant | non affichée | octobre 2004 (le registre ne publie que le mois et l'année) |
| Adresse | 34 rue du Neufeld, 67100 Strasbourg | 34 rue du Neufeld, 67100 Strasbourg, 1er étage, siège depuis le 19 mars 2026 |
| SIREN | non affiché | 947 674 552 |
| SIRET | 913 485 729 00018 (n'existe pas) | 947 674 552 00023 (établissement actif) |
| Ancien établissement | non affiché | 947 674 552 00015, créé le 20 janvier 2023, adresse non diffusée, fermé |
| Activité déclarée | non affichée | 85.59A, « formation continue d'adultes » |
| Salariés | une équipe de quatre personnes présentée sur la page « À propos » | aucun (tranche « NN », entreprise non employeuse) |
| État | non affiché | active |
Source : annuaire-entreprises.data.gouv.fr, fiche SIREN 947 674 552, consultée le 30 octobre 2026. Le contrôle de Luhn se refait avec n'importe quel vérificateur de SIRET en ligne.
Ce que montraient les mentions légales
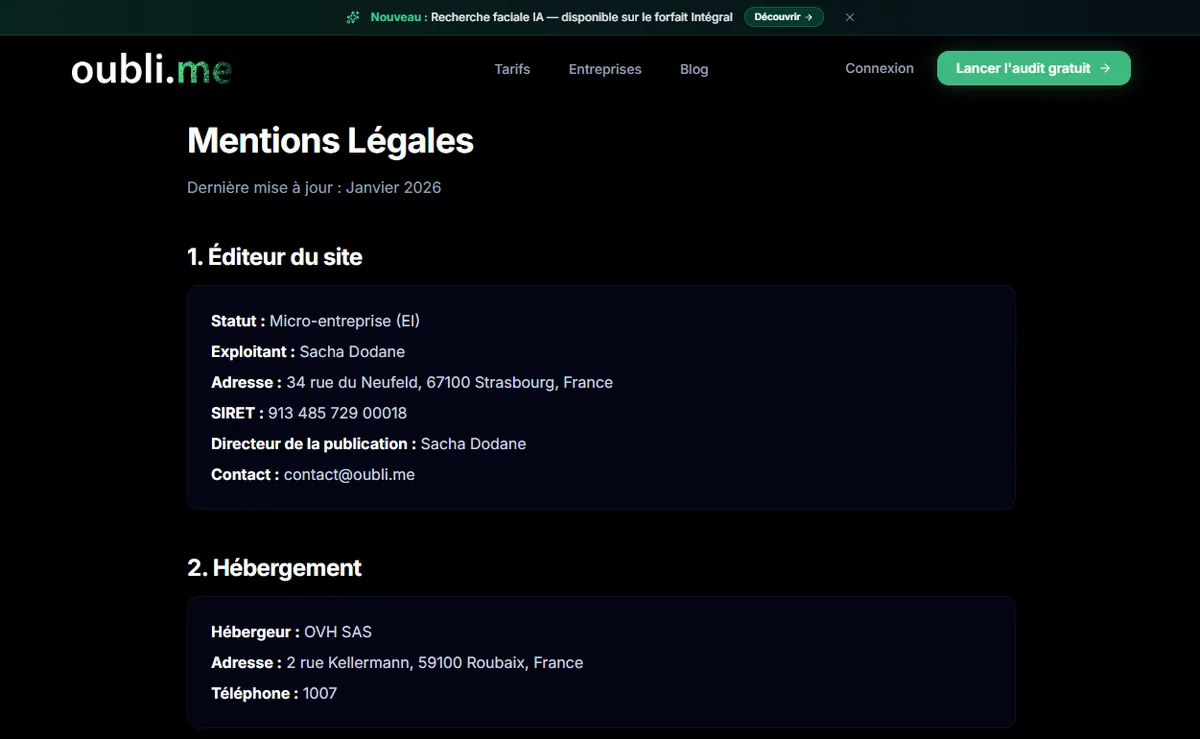
Vérifiez vous-même, sur n'importe quel site : recopiez le SIRET des mentions légales dans l'annuaire des entreprises. S'il ne renvoie rien, vous ne savez pas à qui vous payez.
Meta confirme : les publicités d'oubli.me étaient payées par Sacha Dodane
Une deuxième source, indépendante du site, désigne la même personne. Pour chaque publicité diffusée dans l'Union européenne, Meta publie le nom de l'annonceur et celui du payeur dans sa bibliothèque publicitaire. Pour la page « Oubli.me », les deux noms sont les mêmes : Sacha Dodane.
| Relevé le 30 octobre 2026 | |
|---|---|
| Page Facebook | « Oubli.me », catégorie « Entreprise de logiciels », 70 abonnés |
| Compte Instagram | @oubli.me_, 9 publications, 48 abonnés, toujours en ligne |
| Publicités | 19, toutes inactives, diffusées du 29 janvier au 22 août 2026 sur Facebook et Instagram |
| Audience visée | France, de 18 à plus de 65 ans |
| Couverture d'une seule publicité (23 au 27 mai 2026) | 4 947 comptes, dont 2 137 de 18 à 24 ans |
| Annonceur | Sacha Dodane |
| Payeur | Sacha Dodane |
Source : bibliothèque publicitaire de Meta, section « Transparence UE » de chaque publicité. Les chiffres de couverture sont des estimations de Meta.
Ce que promettaient ses publicités
Les messages promettaient ce que le code ne faisait pas : « oubli.me traque et supprime vos données personnelles à la source », « Demandes RGPD 100 % automatisées ». La dernière publicité, le 22 août 2026, ne parlait plus de données personnelles : « Création de Sites web professionnels », avec un bouton vers WhatsApp.
Comment fonctionnait le « scan » d'oubli.me ?
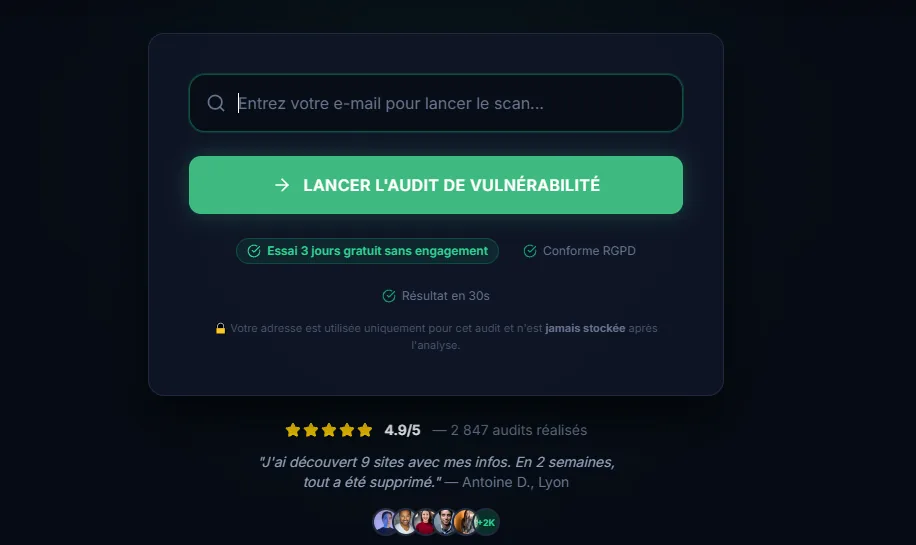
Le scan d'oubli.me n'interrogeait qu'une seule source, une base de fuites de données, et ajoutait à ses résultats des détections et des fiches écrites d'avance dans le code.
Tout ce qu'un site web exécute dans votre navigateur est lisible : c'est le code JavaScript que la page télécharge. Les extraits ci-dessous viennent du fichier 00f7284c1ff681fe.js d'oubli.me, enregistré le 23 septembre 2026. Ils sont reformatés pour la lecture ; les noms et les valeurs sont ceux du fichier.
Les détections étaient écrites d'avance
Le scan affichait cinq étapes. Trois d'entre elles portaient un nombre de détections fixé dans le code :
{ id: "brokers", label: "Analyse croisée des 150+ Data Brokers européens...", duration: 4e3, detections: 3 },
{ id: "leaks",   label: "Vérification des bases de données de leaks (HIBP protocol)...", duration: 2500, detections: 2 },
{ id: "images", label: "Recherche inversée d'images (index Google & Yandex)...", duration: 2e3, detections: 4 }00f7284c1ff681fe.js (enregistré le 23/09/2026).duration est la durée de l'animation, en millisecondes. detections est le nombre affiché à la fin de l'étape. Les étapes « 150+ Data Brokers » et « Recherche inversée d'images » ne déclenchaient aucune recherche : elles affichaient toujours 3 et 4, alors que le visiteur n'avait fourni qu'une adresse e-mail, et aucune image.
Une seule étape interrogeait une vraie source
Voici la boucle qui comptait les détections :
let s = t.detections || 0;          // le nombre écrit d'avance
if (3 === e && N.current) {         // seulement à l'étape « leaks »
  let e = await N.current;          // la réponse du serveur d'oubli.me
  e?.found && (s = e.totalBreaches) // remplace le nombre, si une fuite existe
}
c(e => e + s) // ajoute au total affichéL'étape « leaks » envoyait l'adresse au serveur d'oubli.me (/api/scan/hibp), qui répondait au format de Have I Been Pwned, un service public recensant les fuites de données. Et même là, si l'adresse n'apparaissait dans aucune fuite, l'étape affichait quand même les 2 détections écrites d'avance.
Conséquence : pendant le scan, chaque visiteur voyait s'afficher au moins 9 détections (3 + 2 + 4). Un résultat « rien trouvé » était impossible.
Neuf fausses fiches ajoutées à chaque audit
Le code contenait aussi une liste de neuf fiches toutes prêtes, nommée S. En voici quatre, recopiées du fichier :
S = [
  { title: "Ancien Profil Réseau Social", source: "LinkedIn (Archive 2019)", ... },
  { title: "Résultat Google Images", source: "Source non vérifiée",
    description: "7 images indexées associées à votre identité sur différentes plateformes." },
  { title: "Combinaison E-mail/Mot de passe exposée", source: "Brèche de données 2023", ... },
  { title: "Identifiants Compromis (2ème occurrence)", source: "Brèche Dropbox 2022",
    description: "Hash de mot de passe présent dans une base de données exposée." },
  // ... cinq autres fiches
]S, même fichier. Les neuf fiches étaient identiques pour tous les visiteurs.À la fin du scan, ces fiches étaient mélangées au hasard, puis ajoutées après les vrais résultats, et le total affiché devenait la longueur de la liste :
let t = S.map(e => ({ value: e, sort: Math.random() }))  // tire un ordre au hasard
         .sort((e, s) => e.sort - s.sort)
         .map(({ value: e }) => e);
e.push(...t), m(e), c(e.length) // ajoute, affiche, compteUne adresse absente de toute fuite recevait donc exactement « 9 éléments d'exposition », et les neuf étaient inventés. Parmi eux, deux fausses fuites de mots de passe, une fausse fiche d'annuaire avec « adresse postale et numéro de téléphone », et « 7 images indexées », pour un visiteur qui n'avait donné que son adresse e-mail. Le mélange n'avait qu'un effet : donner à des fiches identiques pour tous l'apparence d'un résultat personnel.
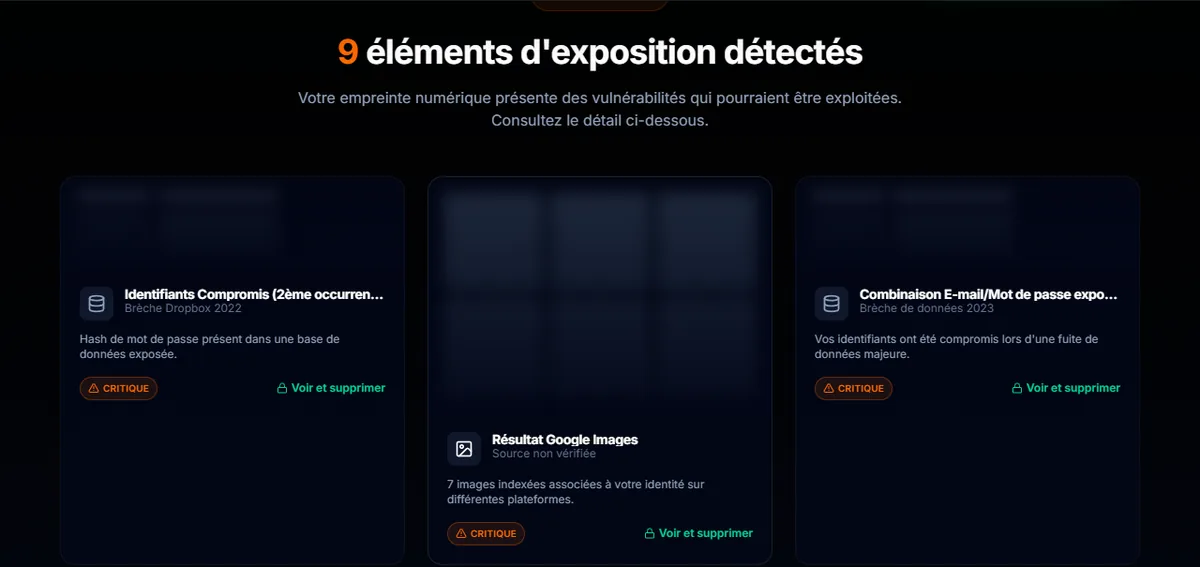
S : la fuite Dropbox 2022, les 7 images indexées et la brèche de 2023.Un terminal qui affichait la même chose à tout le monde
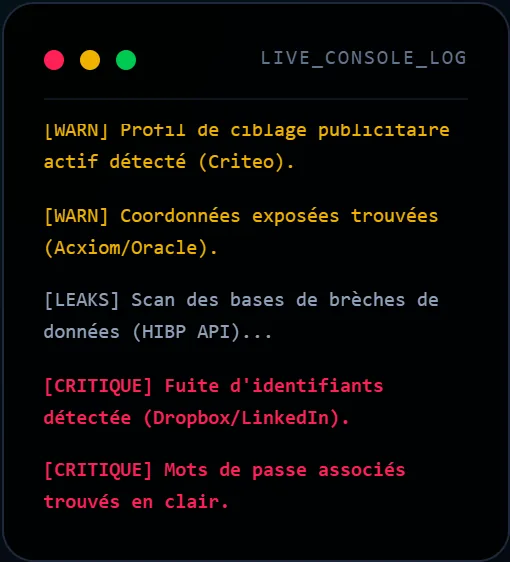
Pendant le scan, une fenêtre imitant un terminal faisait défiler des messages. Chacun était déclenché par un pourcentage d'avancement fixe :
{ threshold: 49, text: "[WARN] Profil de ciblage publicitaire actif détecté (Criteo)." },
{ threshold: 56, text: "[WARN] Coordonnées exposées trouvées (Acxiom/Oracle)." },
{ threshold: 70, text: "[CRITIQUE] Fuite d'identifiants détectée (Dropbox/LinkedIn)." },
{ threshold: 76, text: "[CRITIQUE] Mots de passe associés trouvés en clair." },
{ threshold: 83, text: "[IMAGES] Scan de reconnaissance faciale IA lancé..." }Tous les visiteurs lisaient donc que leurs mots de passe avaient été « trouvés en clair », à 76 % du scan, quelle que soit leur adresse.
Nous l'avons vérifié le 30 octobre 2026. Nous avons relancé le scan sur notre copie du site, coupée d'internet, avec l'adresse inventée exemple@exemple.fr. La seule vérification de fuites du scan a échoué, faute de serveur pour lui répondre. La ligne s'est affichée quand même.
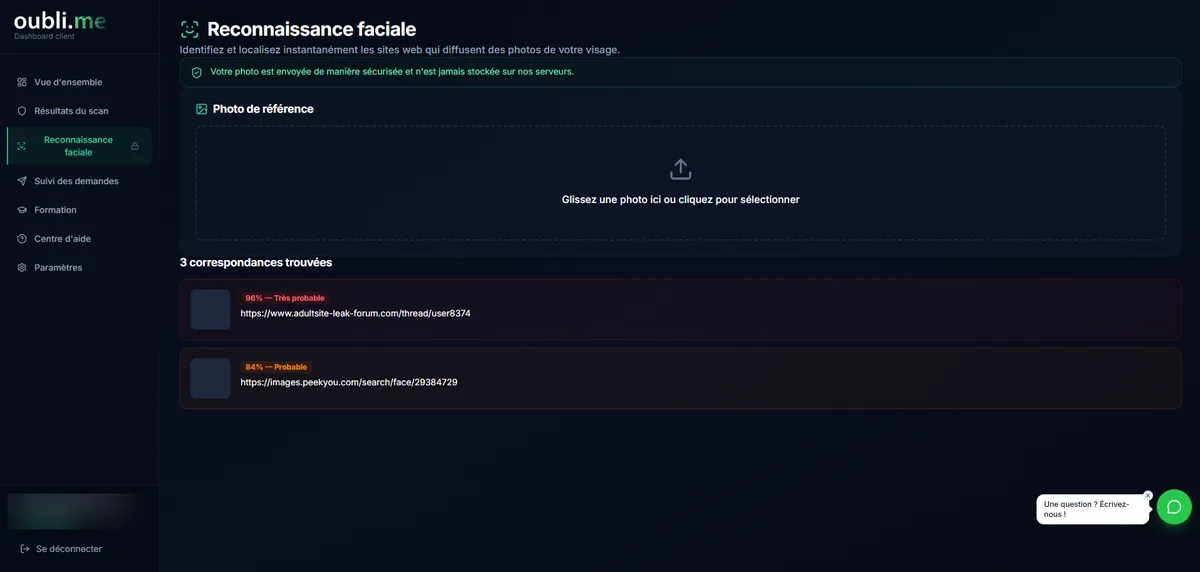
La reconnaissance faciale affichait un faux résultat aux non-abonnés
La recherche par reconnaissance faciale était l'argument de la formule Intégral, à 25 € par mois. Dans l'espace client, sa page existait sous deux formes.
Pour un abonné Intégral, la page proposait d'envoyer une photo, transmise au serveur du site (/api/osint/face-search). Ce que le serveur en faisait ne se voit pas depuis l'extérieur : nous ne pouvons ni affirmer ni exclure qu'une vraie recherche avait lieu.
Pour tous les autres clients, la page affichait un résultat déjà rempli. Il était écrit tel quel dans le code de l'espace client (fichier cb284c57ec5c618d.js) :
h2:   "3 correspondances trouvées"
span: "96% - Très probable"   p: "https://www.adultsite-leak-forum.com/thread/user8374"
span: "84% - Probable" p: "https://images.peekyou.com/search/face/29384729"cb284c57ec5c618d.js (enregistré le 27/09/2026). Le fichier sépare le pourcentage du mot par un tiret long, remplacé ici par un trait d'union.Aucune mention « exemple » ou « illustration » ne l'accompagnait. Le domaine adultsite-leak-forum.com n'existe pas : il n'a jamais été enregistré (vérification du 30 octobre 2026 auprès du registre des noms en .com). Le client lisait qu'une photo de son visage circulait « très probablement » sur un forum pour adultes, ce qui était inventé, juste avant qu'on lui propose de payer pour en savoir plus.
Les indicateurs de confiance étaient-ils réels ?
Non. Le compteur, la note, les notifications et l'équipe présentée étaient calculés, tirés au hasard ou invérifiables.
| Ce que le site affichait | Ce que contenait le code |
|---|---|
| « 4.9/5 », « 2 847 audits réalisés », à côté du bouton d'audit de l'accueil | un nombre écrit tel quel dans la page, qui ne changeait jamais |
| « … audits de sécurité » en pied de page | 2847 + 3 × (jours écoulés depuis le 1er juin 2025) : exactement 3 de plus chaque jour |
| « … audits réalisés ce mois » sur la page d'offre | la même formule, présentée cette fois comme un total mensuel |
| « 2 400+ audits réalisés » sur la page « À propos » | un troisième chiffre, qui contredisait les autres |
| Note de 4,9 sur 5, 127 avis, dans les données lues par Google | 369 pages sur 370 déclaraient cette note, aucune ne publiait un seul avis |
| « Laura K., Lille, vient de lancer son audit » | neuf prénoms et villes écrits d'avance, tirés au hasard, trois fois par visite au plus |
| Une « Responsable Juridique, Avocate spécialisée en droit du numérique et RGPD », désignée par ses initiales | une entreprise individuelle sans salarié |
Relevé sur notre copie du site du 23 septembre 2026, fichiers de code et pages HTML.
Le compteur et la note, tels qu'ils étaient écrits
x = Math.floor((Date.now() - new Date("2025-06-01").getTime()) / 864e5)  // jours écoulés depuis le 1er juin 2025
(2847 + 3 * x).toLocaleString("fr-FR") // le nombre « d'audits » affiché00f7284c1ff681fe.js."aggregateRating": { "@type": "AggregateRating", "ratingValue": "4.9", "reviewCount": "127", "bestRating": "5" }Que disaient les conditions de vente ?
Deux clauses touchaient directement le client : la renonciation au droit de rétractation, et la garantie « Satisfait ou remboursé ».
Une renonciation au droit de rétractation presque invisible
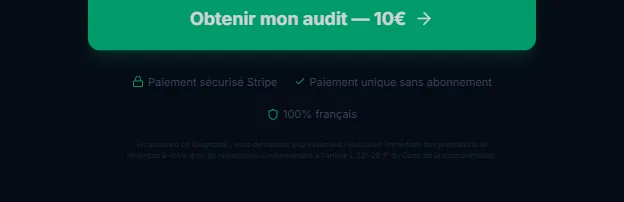
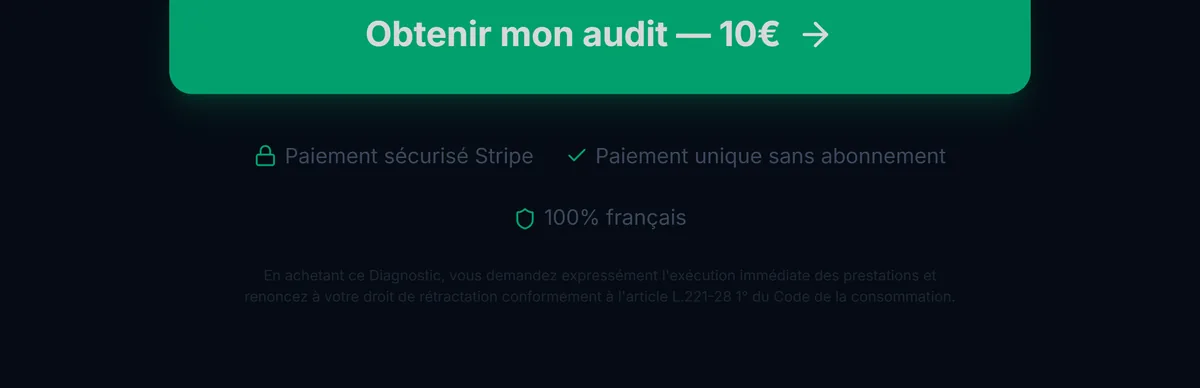
Sous le bouton d'achat, une phrase faisait renoncer le client à son droit de rétractation de 14 jours. Elle était écrite ainsi :
<p class="... text-[7.5px] text-slate-500 ... opacity-30 select-none">
  En achetant ce Diagnostic, vous demandez expressément l'exécution immédiate des prestations
  et renoncez à votre droit de rétractation conformément à l'article L.221-28 1° du Code de la consommation.
</p>/essentiel d'oubli.me.Un corps de 7,5 pixels, une opacité de 30 %, et select-none, qui empêche même de sélectionner le texte pour le copier. Le contraste obtenu est d'environ 1,4 pour 1, quand les règles d'accessibilité demandent au moins 4,5 pour 1. Or l'article L.221-28 1° du code de la consommation exige que la renonciation soit expresse.
Une garantie qui ne pouvait jamais s'appliquer
L'article 5 bis des conditions générales promettait le remboursement intégral si « l'audit réalisé par le Prestataire ne détecte aucune donnée personnelle du Client exposée sur Internet ». Comme on l'a vu, le code annonçait au moins 9 détections à chaque audit. La condition du remboursement ne pouvait donc jamais être remplie.
Pourquoi c'est un sujet d'intérêt général
Un faux audit ne vole pas seulement le prix de l'abonnement. Il fait peur. Annoncer à quelqu'un que ses mots de passe circulent « en clair », que sept images de lui sont indexées et que son visage apparaît sur un forum pour adultes, c'est provoquer exactement l'inquiétude qui fait payer.
Les outils de génération de code permettent aujourd'hui de monter en quelques jours un site soigné, avec des centaines d'articles, une interface crédible et un paiement en ligne. L'apparence ne prouve plus rien. Ce qui reste vérifiable, c'est le code qu'une page envoie à votre navigateur et les numéros qu'elle déclare. C'est pour cela que nous montrons l'un et l'autre.
Ce que nous avons fait, et où en est oubli.me
Nous avons signalé ces constats à la DGCCRF, à Stripe, qui traitait les paiements du site, et à OVH, son hébergeur.
Le 30 octobre 2026, oubli.me répond « Ce site est fermé. ». Nous ne savons pas ce qui a motivé cette fermeture. L'entreprise individuelle qui l'éditait reste active au registre, et le compte Instagram du site est toujours en ligne.
Comment reconnaître un faux audit de données ?
Un vrai audit peut vous répondre « rien trouvé », vous donne la source de chaque résultat, et se laisse vérifier. Avant de payer :
- 1.Vérifiez le SIRET des mentions légales dans l'annuaire des entreprises. Un numéro introuvable est un signal d'arrêt.
- 2.Testez avec une adresse inventée, créée pour l'occasion. Si le service y trouve des fuites, une adresse postale ou des photos, il invente.
- 3.Demandez la source de chaque résultat, et ouvrez-la. Un résultat sans lien vérifiable n'est qu'une affirmation.
- 4.Relevez le compteur deux jours de suite. Une progression parfaitement régulière est un calcul.
- 5.Cherchez les avis, pas les étoiles. Une note sans avis lisibles sur la page ne prouve rien.
- 6.Consultez la bibliothèque publicitaire de Meta : elle donne, pour chaque publicité diffusée en Europe, le nom de celui qui l'a payée.
Le détail de ces contrôles, avec leurs fondements légaux, est dans notre guide sur les arnaques à la suppression de données, en lien en bas de page.
Notre méthode, et ses limites
- Ce que nous avons analysé : une copie des pages publiques et des fichiers de code d'oubli.me, enregistrée le 23 septembre 2026 et complétée le 27 septembre par le code de l'espace client, puis une seconde copie indépendante du fichier du scan, enregistrée le 28 septembre 2026. Les deux sont identiques octet pour octet : leur empreinte SHA-256 est
22ed315fd07cc9796b9f35284bbe4ce3174cbbe7be7f5260ba62886173e9e0b0. - Ce que nous n'avons pas vu : le fonctionnement du serveur d'oubli.me, en particulier ce que faisait la recherche faciale des abonnés Intégral.
- Ce que nous ne disons pas : nous décrivons des faits constatés dans le code, dans le registre des entreprises et dans la bibliothèque publicitaire de Meta. Leur qualification juridique appartient à l'administration et aux tribunaux.
- Droit de réponse : M. Sacha Dodane peut nous adresser ses observations par notre formulaire de contact. Nous les publierons sur cette page.
Et nous appliquons ces règles à nous-mêmes : notre compteur affiche le nombre d'audits réellement enregistrés, nous n'affichons pas de note sans avis, et un audit AuditOSINT peut répondre « rien trouvé ».
Dans le même dossier
Supprimer vos données sans vous faire avoir
 Point de départSupprimer ses donnéesComment supprimer ses données personnelles d'internetLire le guide
 Après l'auditAprès l'audit : ce qu'on fait du constatLire le guide
 Comparatif des servicesComparatif des services de suppression de données personnellesLire le guide
 Éviter les arnaquesArnaque à la suppression de données : ce qu'il faut vérifier avant de payerLire le guide
Aller plus loin
- Annuaire des entreprises : la fiche SIREN 947 674 552
- Bibliothèque publicitaire de Meta : les publicités de la page Oubli.me
- SignalConso : signaler un professionnel à la DGCCRF
- Article 19 de la LCEN : l'identification de l'éditeur
- Have I Been Pwned : vérifier soi-même ses fuites
- Arnaque à la suppression de données : ce qu'il faut vérifier avant de payer
- Mon e-mail a-t-il fuité ? Vérifier soi-même, source par source
- Le comparatif des services de suppression, prix relevés à la source
- Après un audit : quoi faire de ce qui a été trouvé
- Droit de réponse : notre formulaire de contact
Questions fréquentes
Oubli.me est-il une arnaque ?
Seuls l'administration ou un juge peuvent qualifier juridiquement une pratique. Les faits, eux, sont établis : le SIRET publié n'existait pas, au moins 9 détections étaient écrites d'avance dans le code et annoncées à chaque visiteur, neuf fiches identiques pour tous étaient présentées comme des résultats personnels, et la page de reconnaissance faciale montrait aux non-abonnés des correspondances inventées, dont un site qui n'existe pas.
Qui est derrière oubli.me ?
Les mentions légales d'oubli.me désignaient M. Sacha Dodane. Le registre officiel rattache ce nom et l'adresse publiée à l'entreprise individuelle SIREN 947 674 552, SIRET actif 947 674 552 00023, et la bibliothèque publicitaire de Meta le désigne comme annonceur et payeur des publicités du site. Le SIRET affiché sur oubli.me, 913 485 729 00018, n'existe pas.
Oubli.me est-il fermé ?
Oui. Depuis au moins le 30 octobre 2026, le site répond « Ce site est fermé. ». L'entreprise individuelle qui l'éditait, SIREN 947 674 552, reste active au registre.
J'ai payé oubli.me, que faire ?
Adressez une réclamation écrite à l'éditeur et gardez-en la preuve datée. Signalez ensuite le professionnel sur SignalConso. Si le paiement par carte date de moins de treize mois, demandez à votre banque une rétrofacturation pour prestation non conforme.
Comment vérifier le SIRET d'un site ?
Ouvrez les mentions légales, recopiez le numéro, et saisissez-le sur annuaire-entreprises.data.gouv.fr. Vous voyez si l'entreprise existe, depuis quand, quelle activité elle a déclarée, et si elle est encore active.
Quel lien entre AuditOSINT et oubli.me ?
Aucun lien commercial ni capitalistique. AuditOSINT est édité par Super Webmaster. Le projet est né de l'analyse d'oubli.me : c'est en constatant que ses résultats étaient fabriqués que nous avons fixé notre règle, un audit qui peut répondre « rien trouvé ».
À propos de l'auteur
Pierre Billard
Fondateur d'AuditOSINT
Pierre Billard est développeur web et fondateur de Super Webmaster, la société qui édite AuditOSINT et NetClearer. Il travaille depuis 2018 sur le référencement, le déréférencement et la maîtrise de ce que le web publie sur une personne.